权限管理
在山海鲸可视化的私有云 CSaaS 服务中,账号的权限管理是一个至关重要的功能,它确保了不同角色的用户能够访问和操作他们被授权的资源。以下是对私有云 CSaaS 服务中不同账号角色权限的详细说明:
1. 超级管理员权限
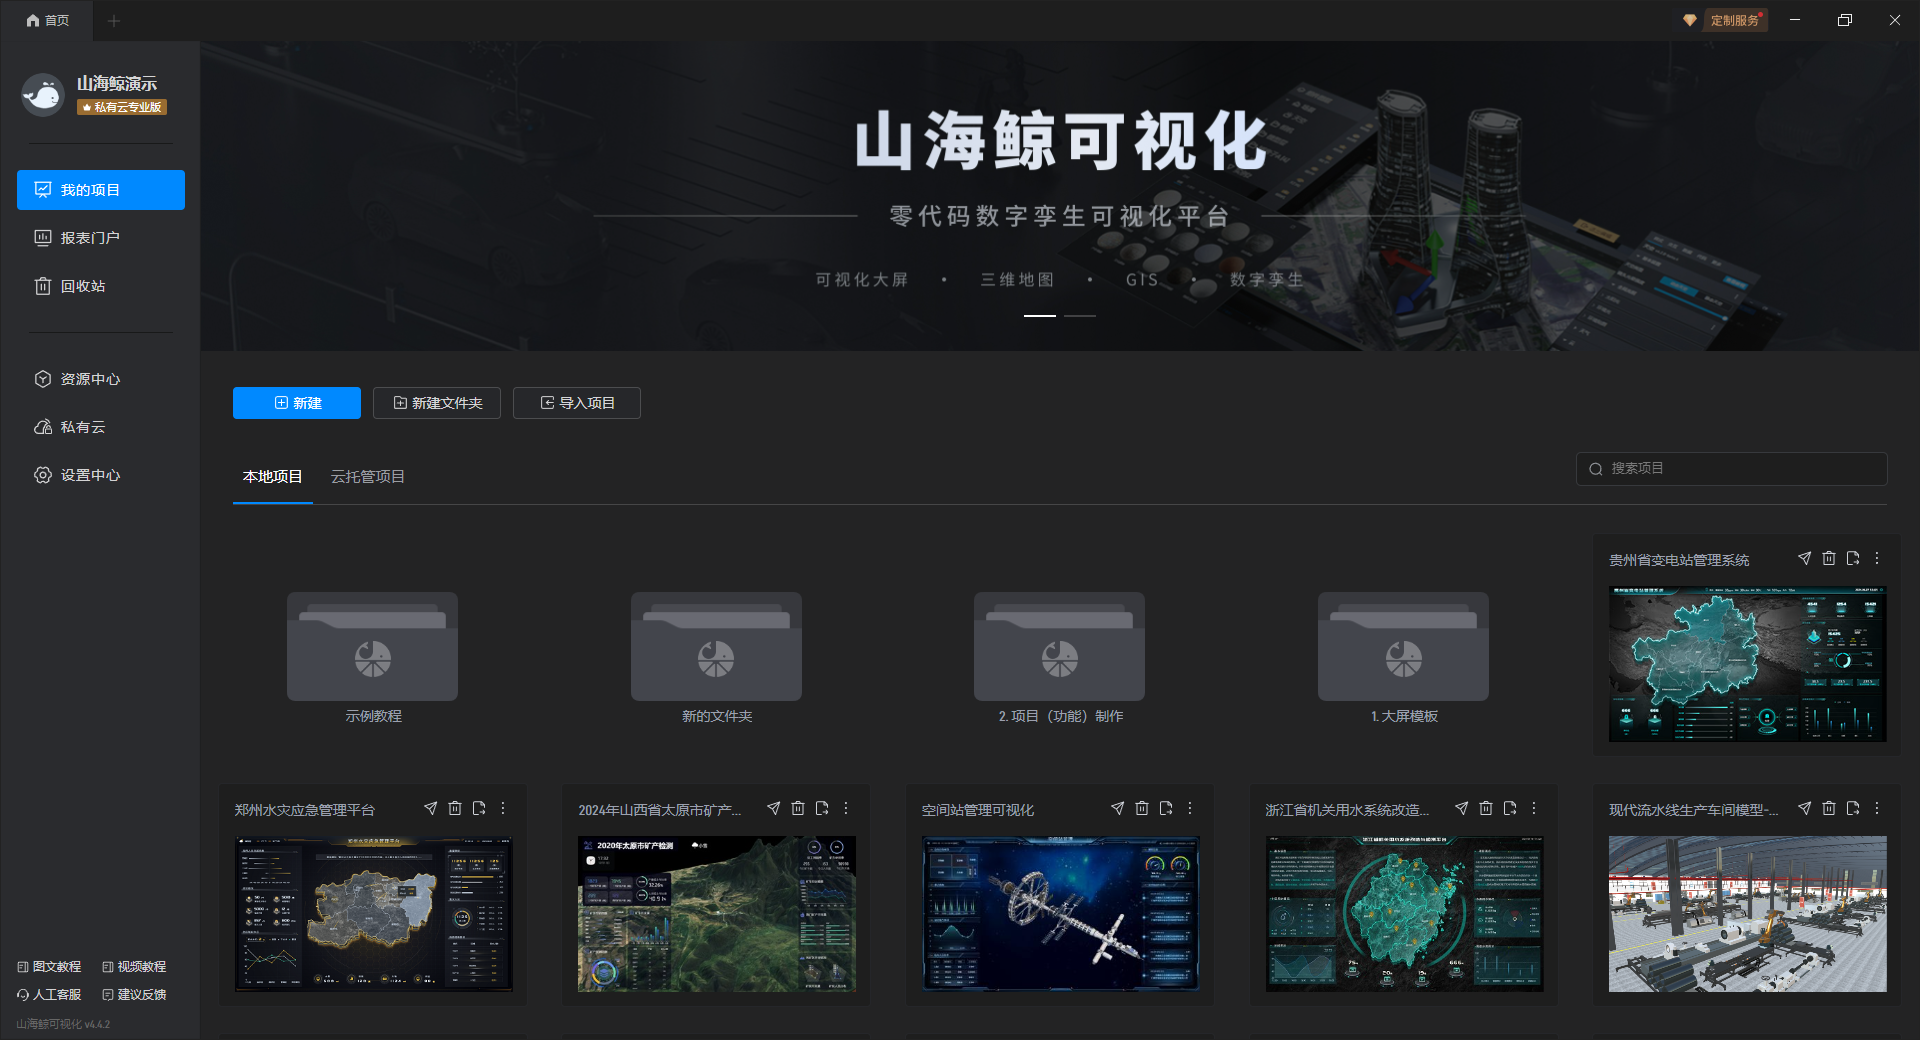
山海鲸可视化编辑器账号角色是“超级管理员”,需要在编辑器上登录,角色无法更改,拥有编辑器的所有权限。
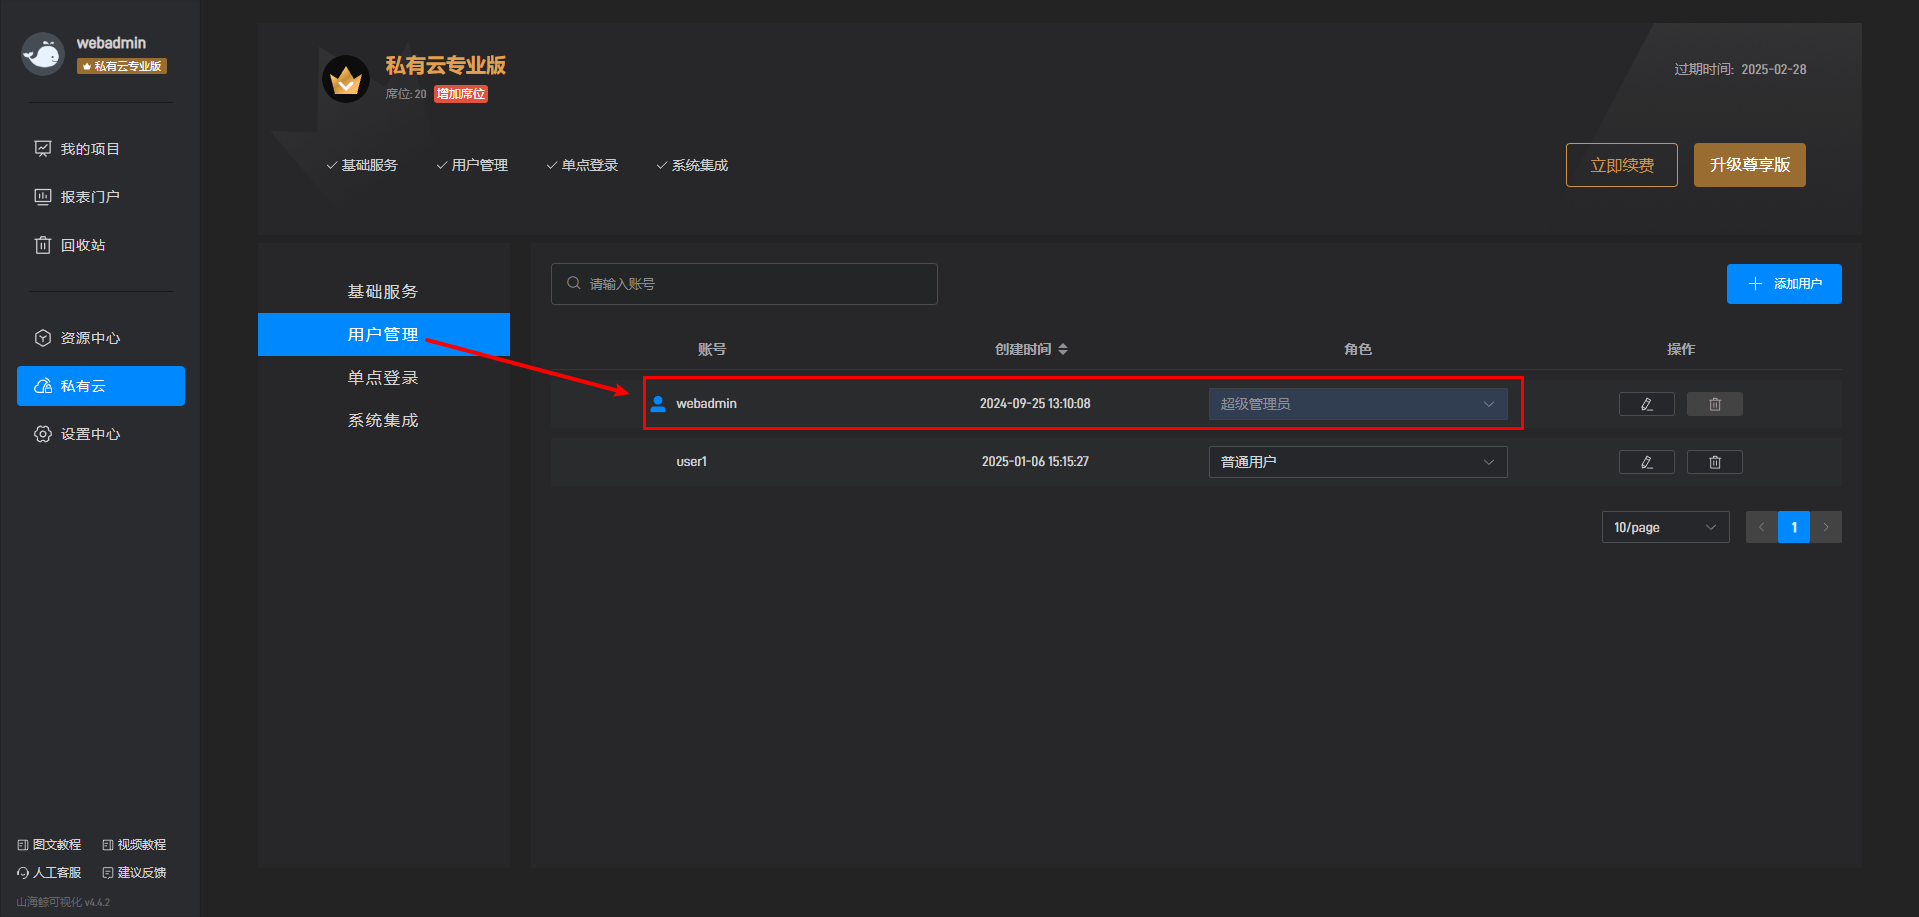
“webadmin”是私有云 CSaaS 服务中的“超级管理员”账号,需要在浏览器上登录,角色无法更改,拥有私有云 CSaaS 服务中的所有权限。
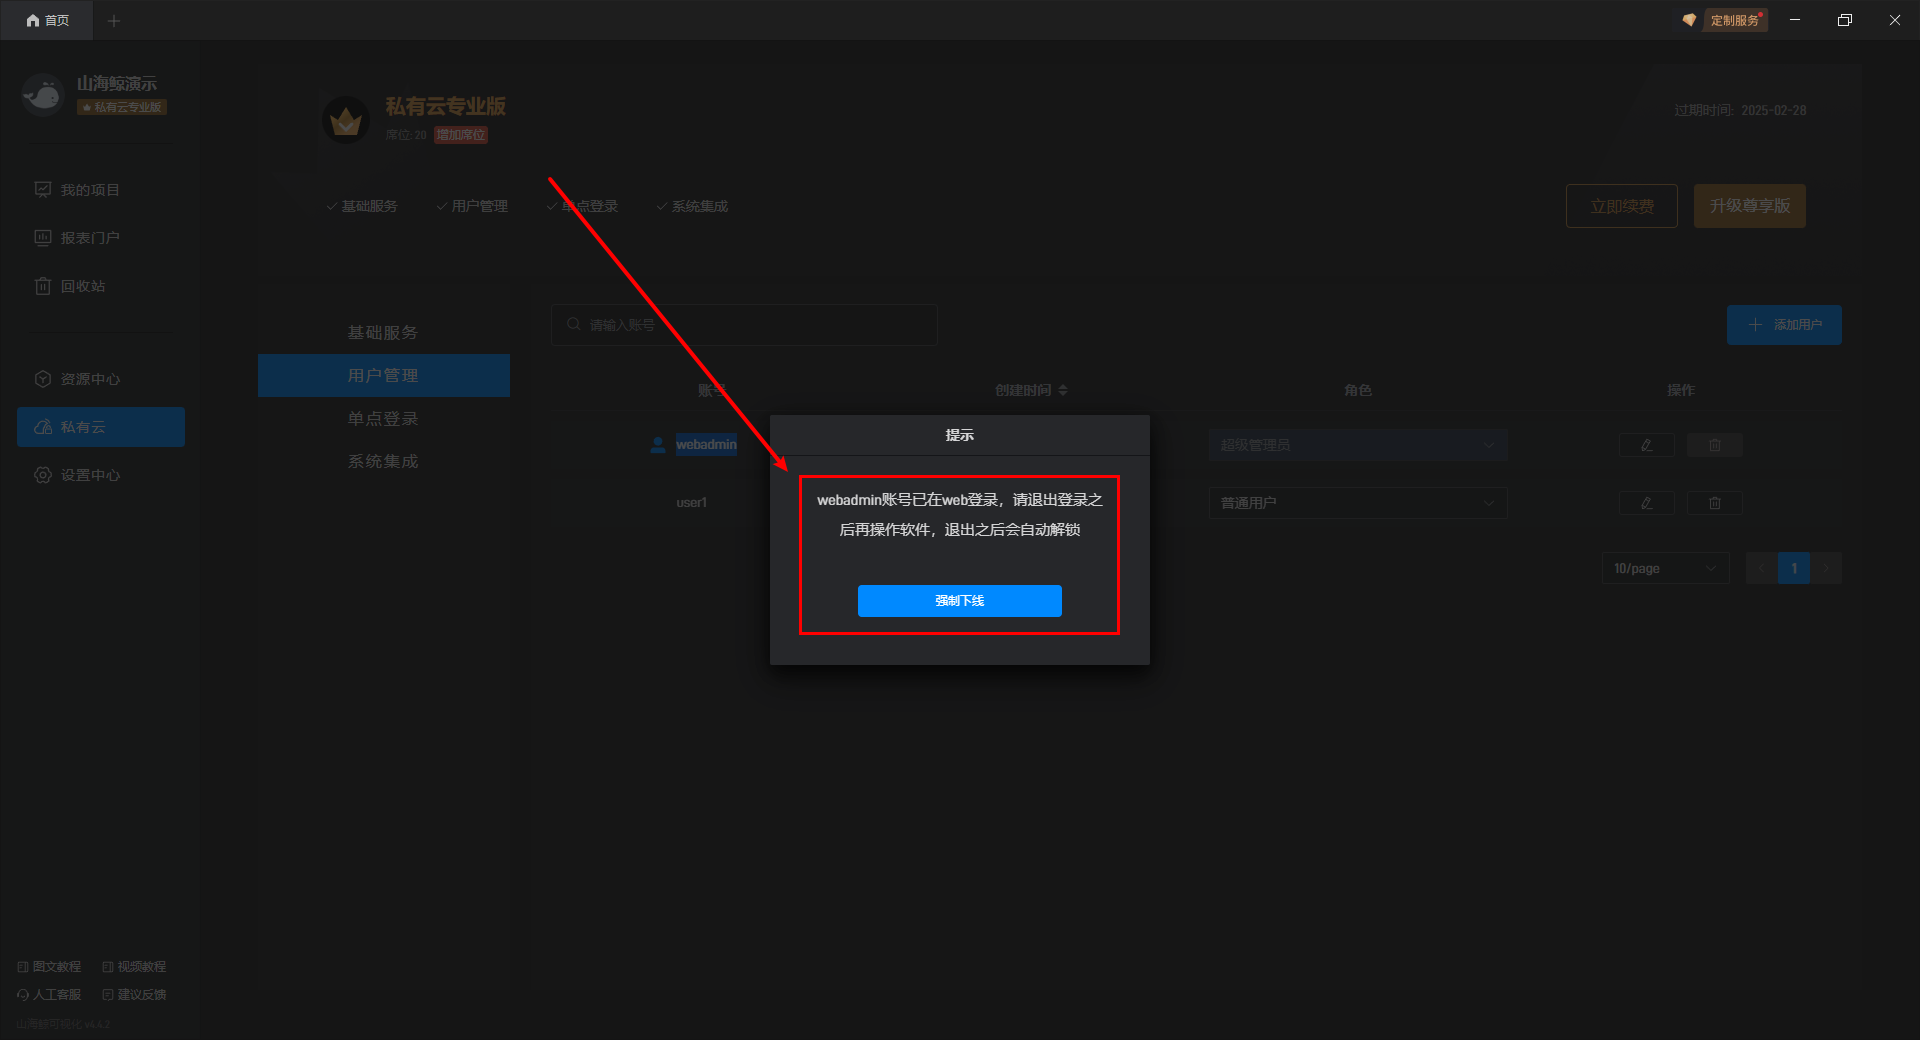
这两个账号可以看到当前系统中所有账号创建的内容,但是两个账号同时只能一个账号在线,在浏览器中登录了“webadmin”账号后,编辑器上已登录的账号会被“强制下线”。
2. 共享内容
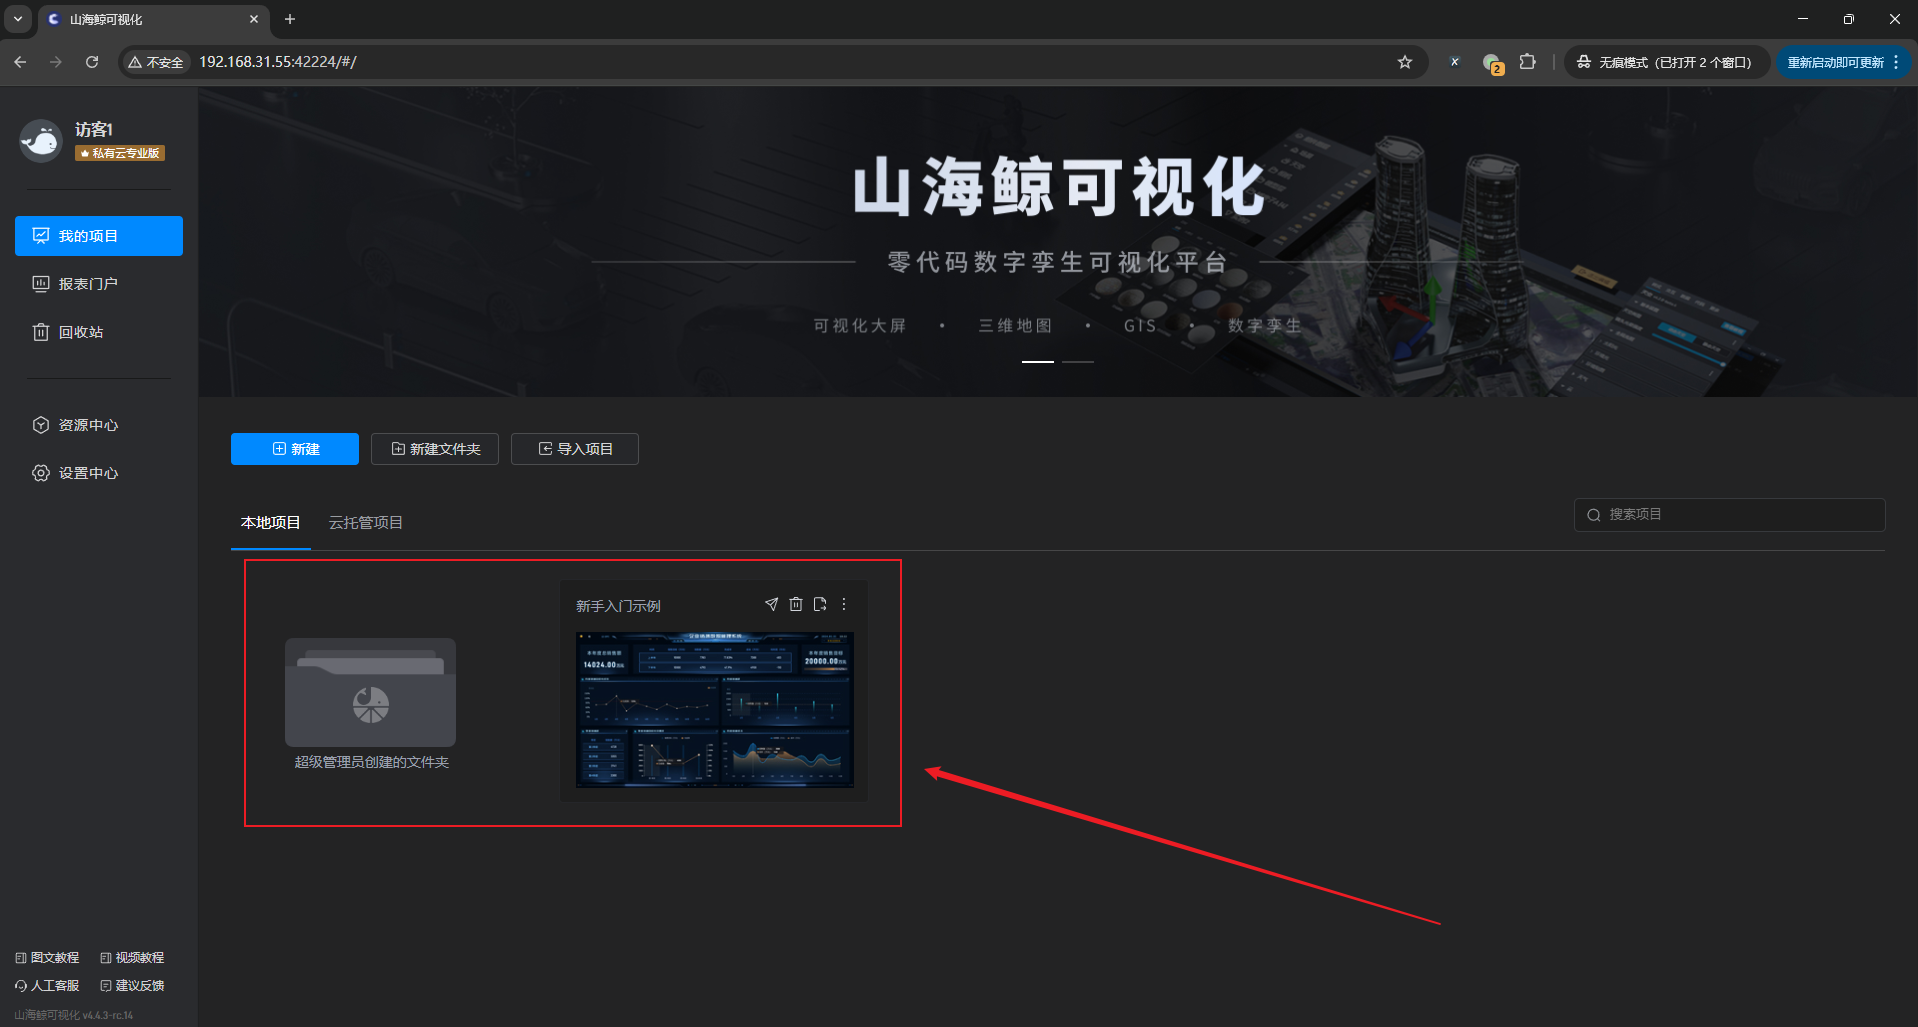
没有放在文件夹中的项目、由“超级管理员”账号直接创建的项目和文件夹、以及设为“公开”的文件夹都属于共享内容,所有角色均可查看。
3. 公开文件夹
由“管理员”和“普通用户”账号创建的文件夹,默认为“私有”权限,“访客”无法查看,文件夹需要设为“公开”权限后,“访客”账号才能查看,如下图所示:
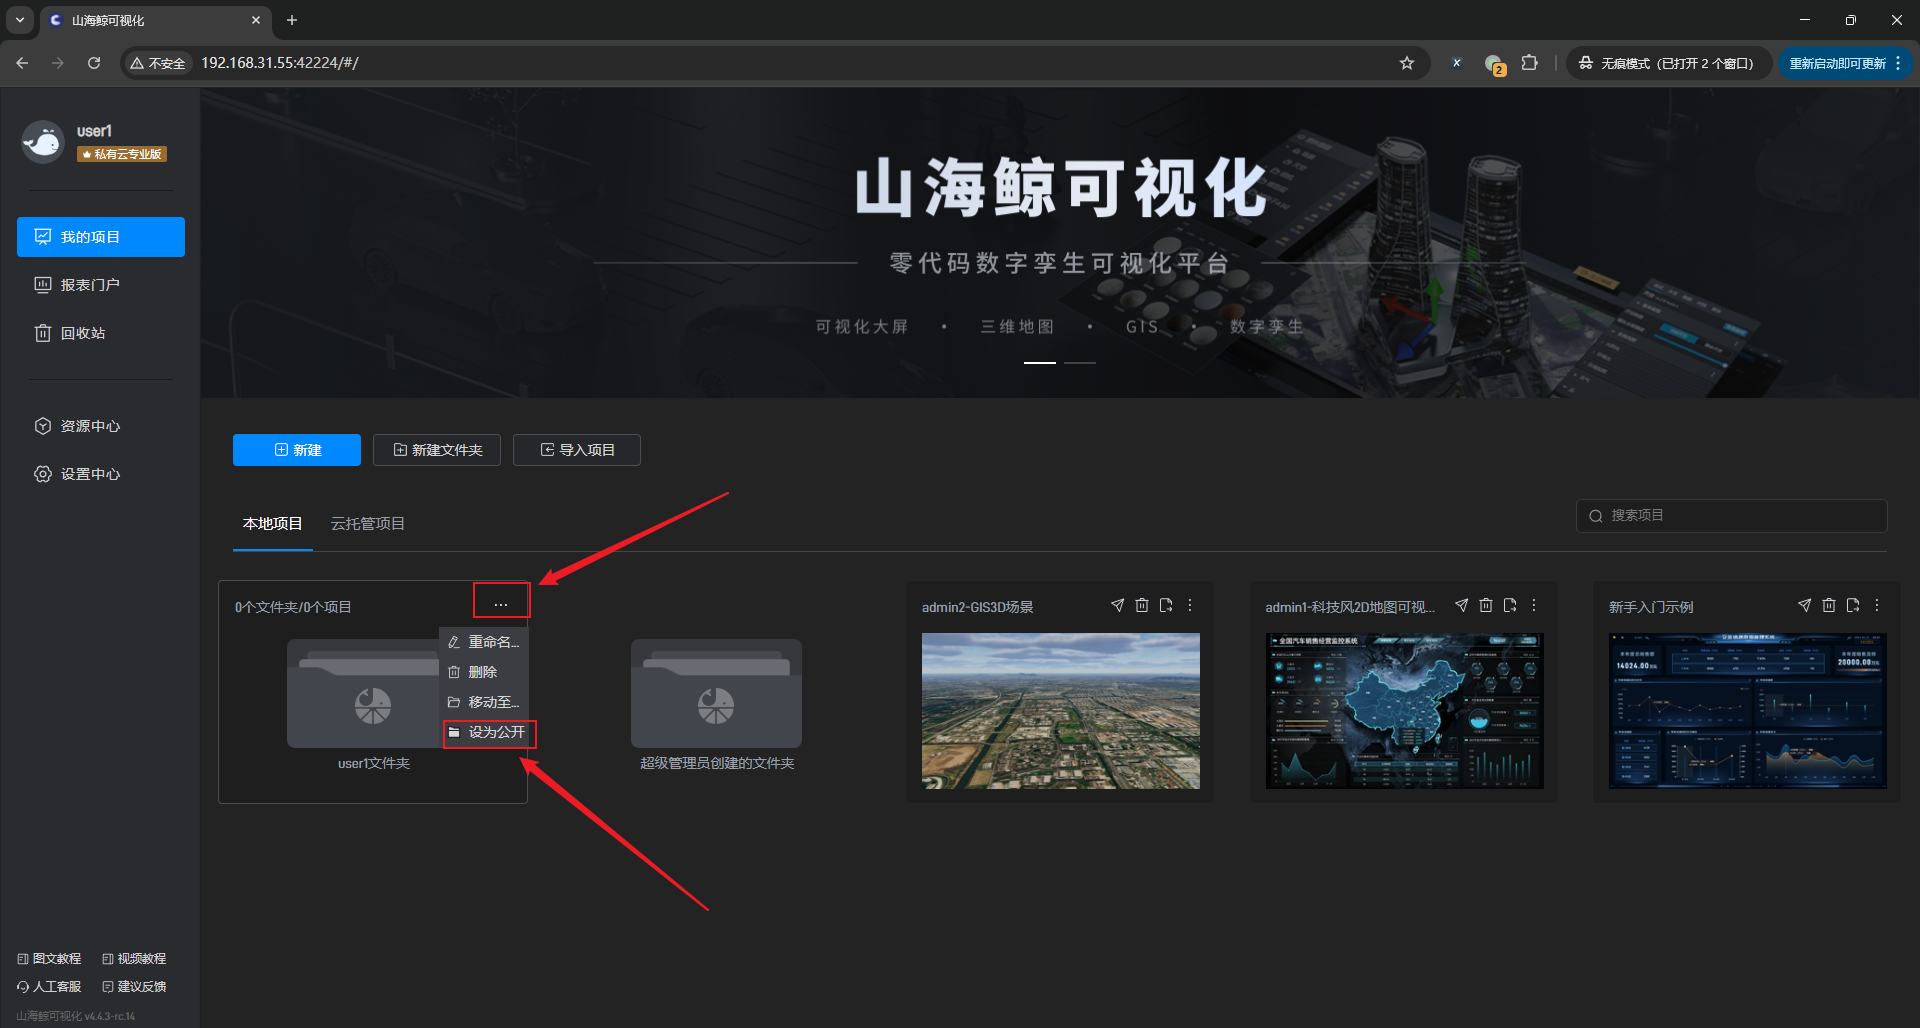
【温馨提示】“超级管理员”账号创建的文件夹都是“公开”权限,无法设置“私有”权限。
4. 子账号权限
子账号只能在浏览器中登录使用,按照角色可分为:“管理员”、“普通用户”和“访客”,下面分别进行介绍。
4.1 管理员
“管理员”账号可以操作所有项目和自己创建的文件夹,但是无法对“超级管理员”和其他“管理员”创建的文件夹信息和权限进行修改。
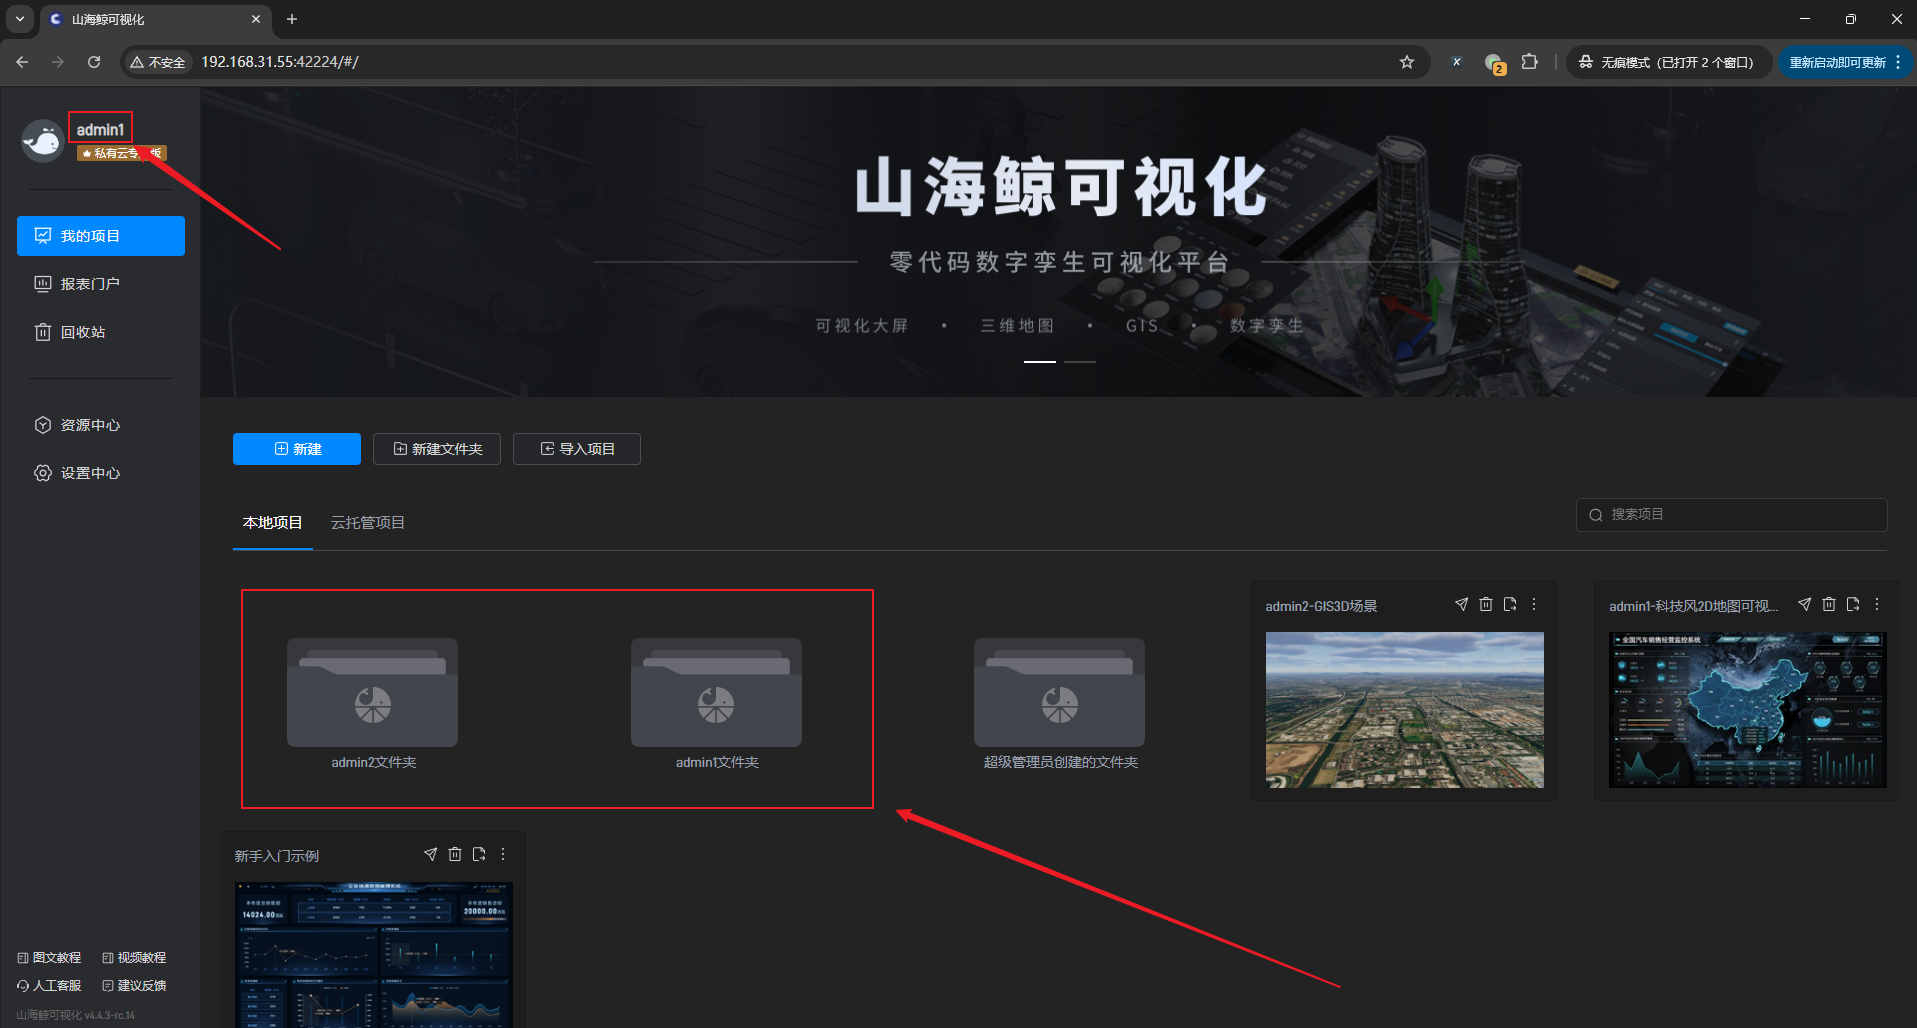
下面我们分别创建两个“管理员”账号“admin1”和“admin2”,分别登录这两个账号,然后创建“admin1 文件夹”和“admin2 文件夹”,通过“admin1”账号可以看到“admin1 文件夹”、“admin2 文件夹”和“共享内容”,如下图所示:
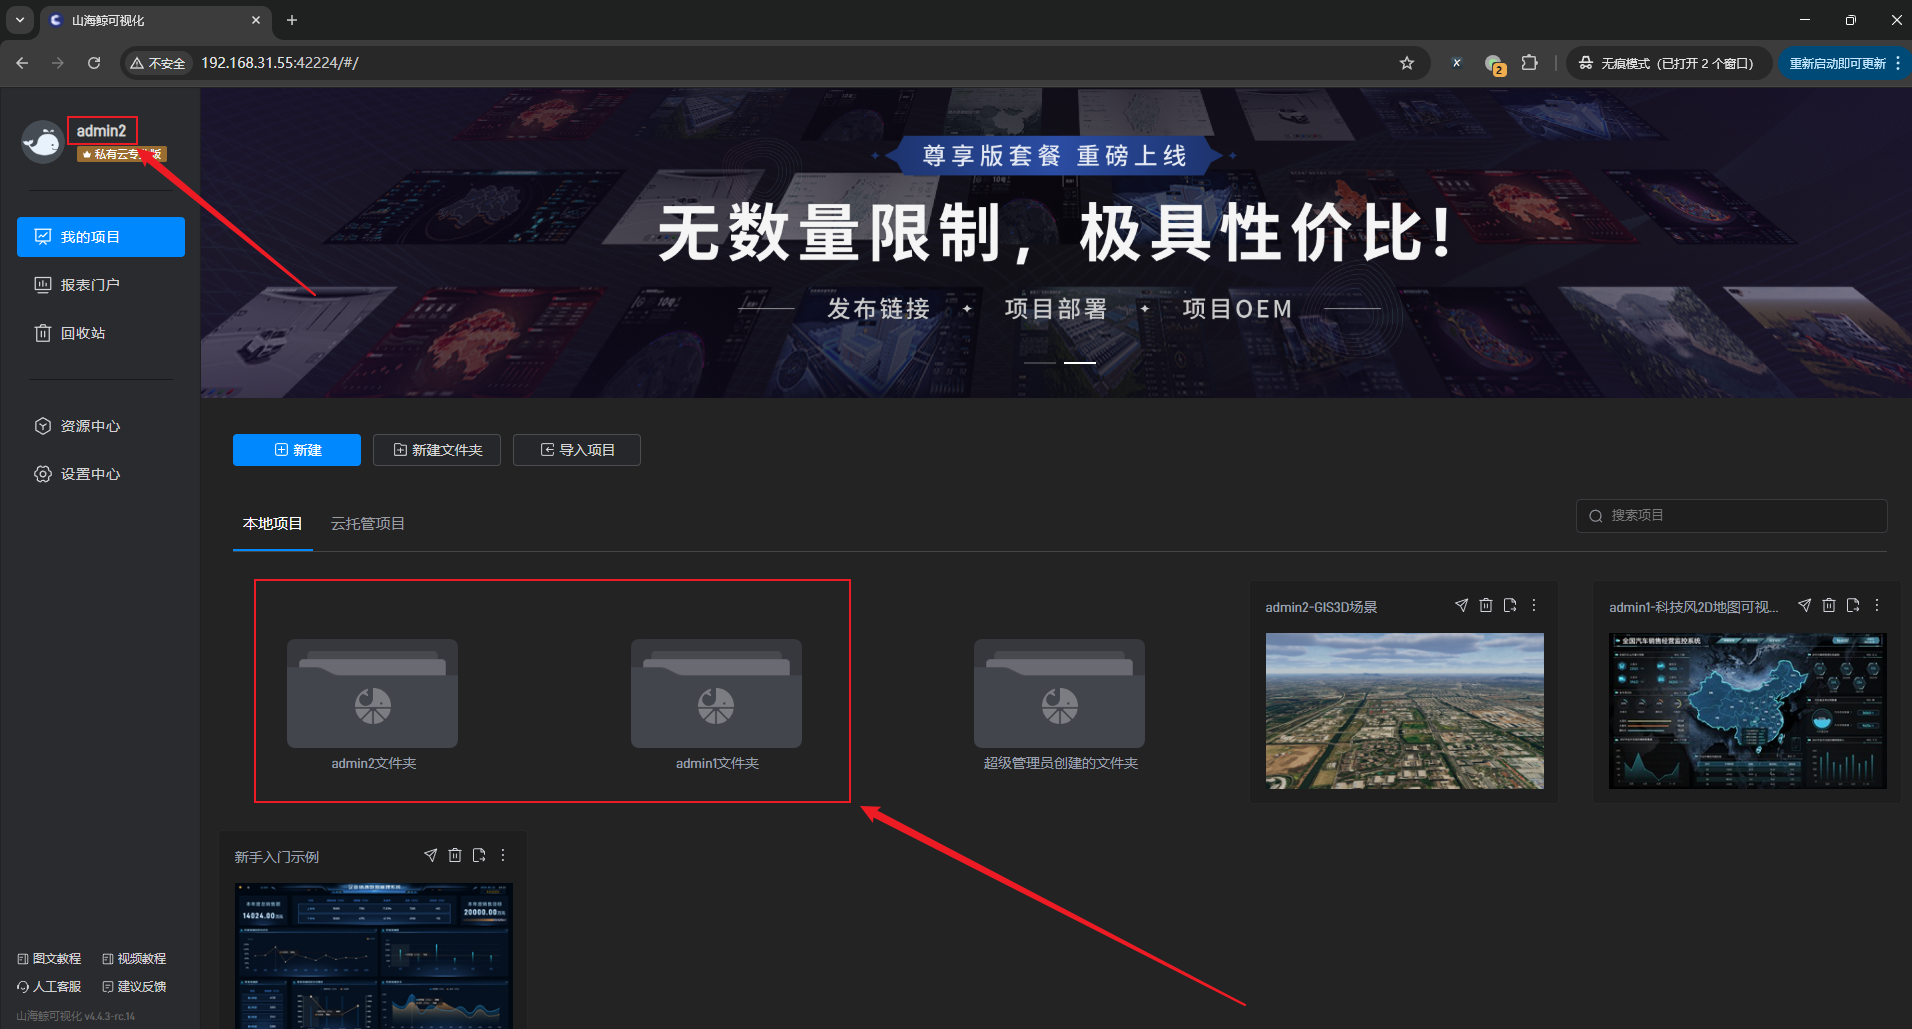
通过“admin2”账号也可以看到“admin1 文件夹”、“admin2 文件夹”和“共享内容”,如下图所示:
4.2 普通用户
“普通用户”账号可以操作自己创建的项目和文件夹,以及“共享内容”。
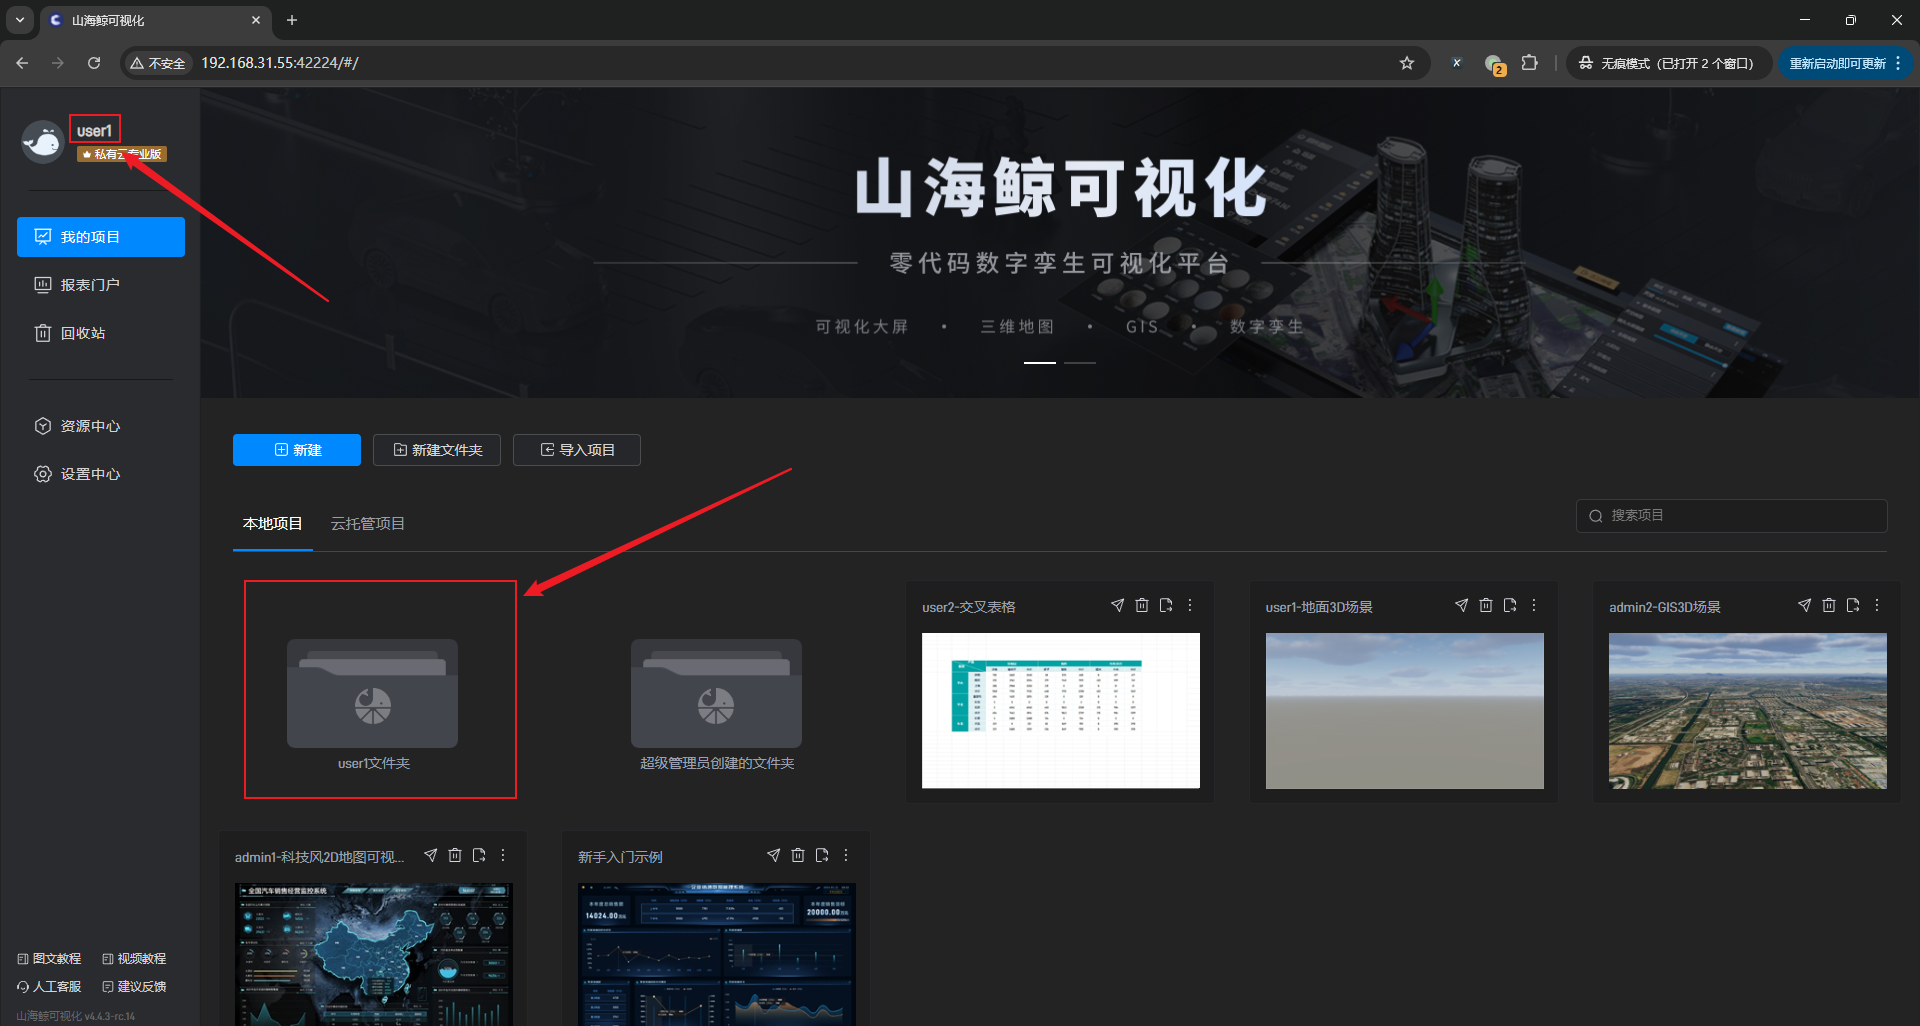
下面我们分别创建两个“普通用户”账号“user1”和“user2”,分别登录这两个账号,然后创建“user1 文件夹”和“user2 文件夹”,通过“user1”账号可以看到“user1 文件夹”和“共享内容”,但是看不到“user2 文件夹”和“管理员”创建的文件夹,如下图所示:
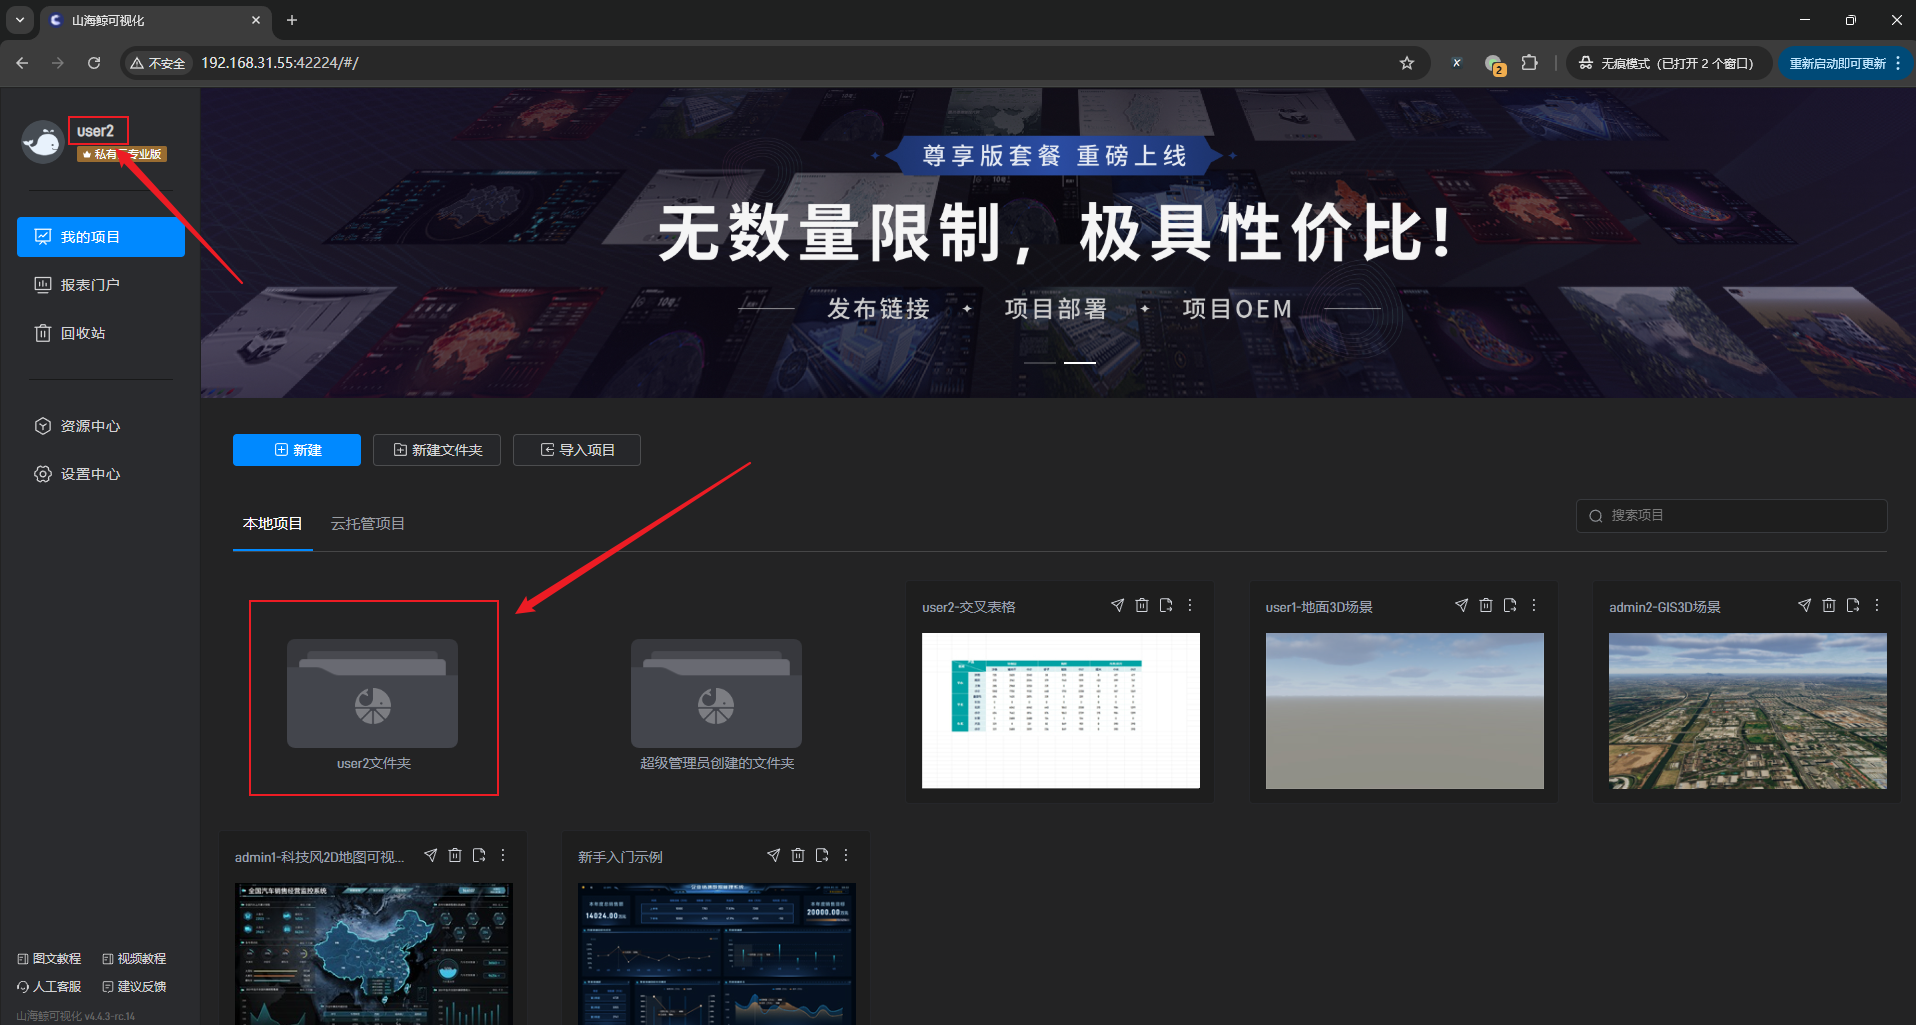
通过“user2”账号可以看到“user2 文件夹”和“共享内容”,但是看不到“user1 文件夹”和“管理员”创建的文件夹,如下图所示:
4.3 访客
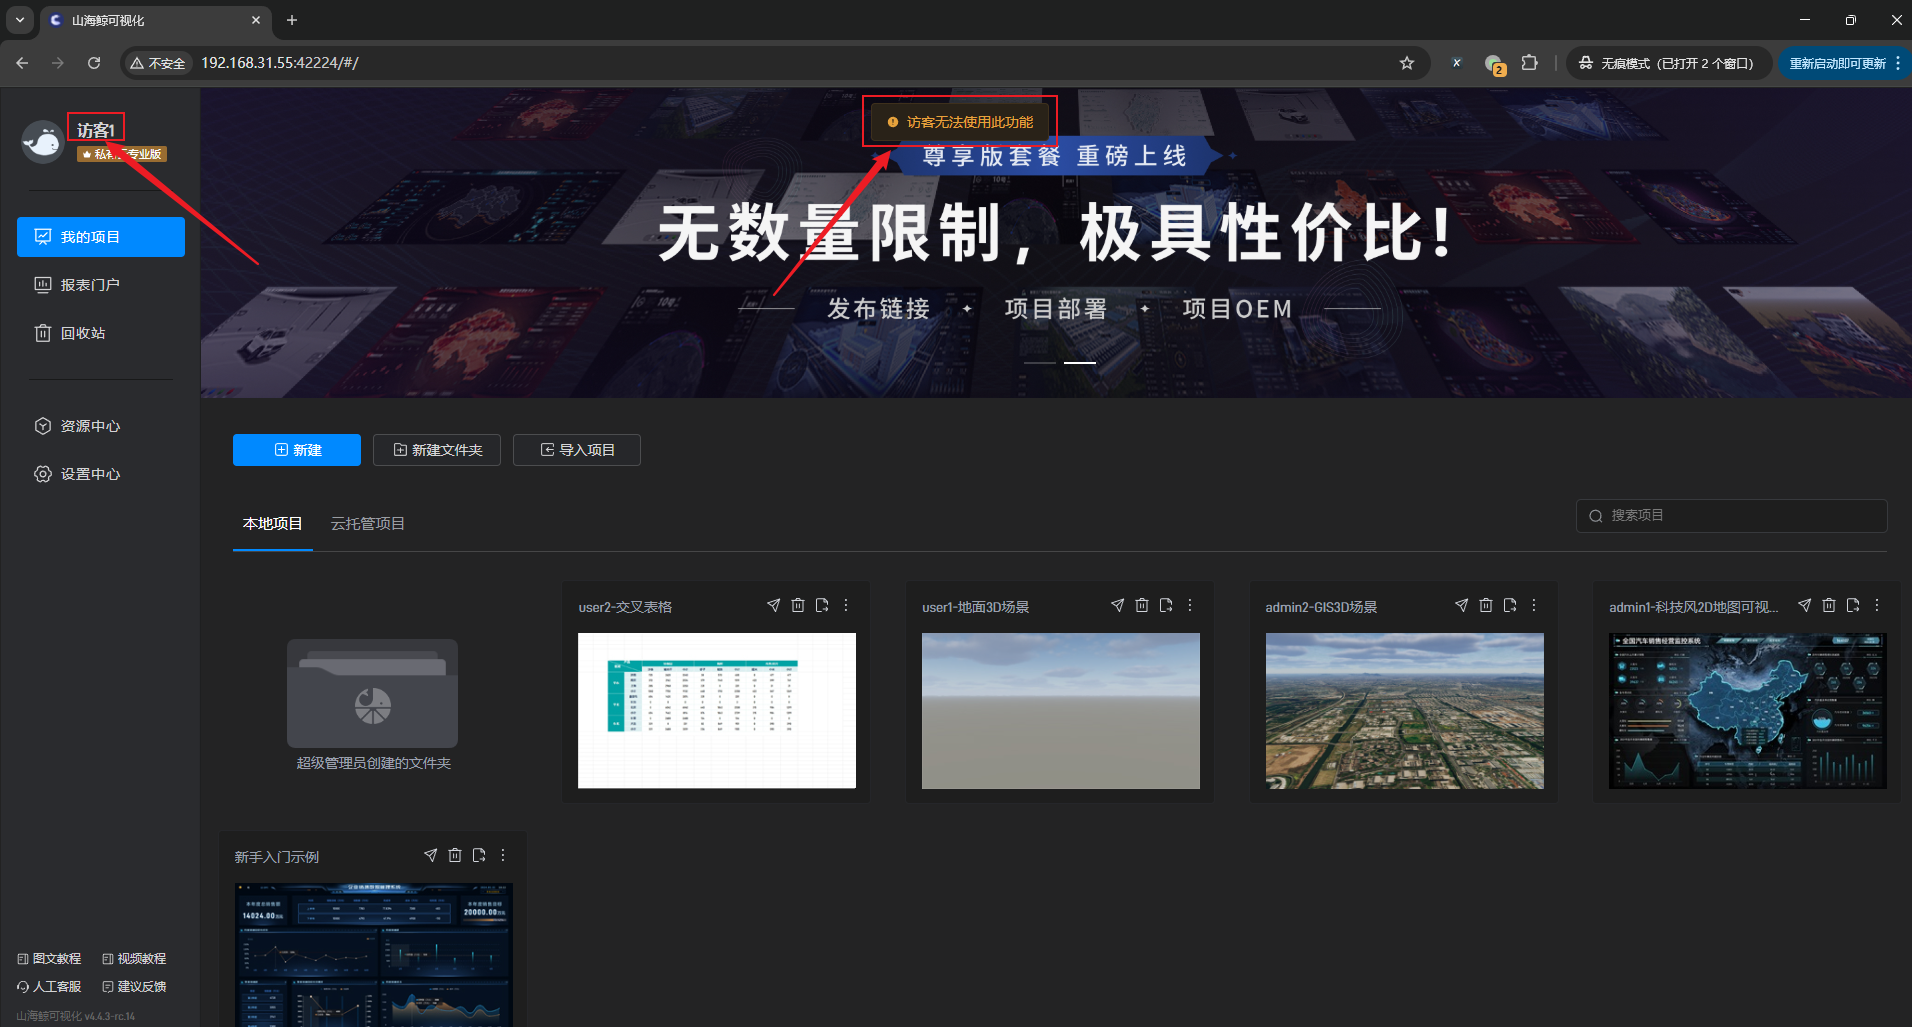
“访客”账号无法创建项目和文件夹,只能查看“共享内容”,无法做任何编辑和修改操作,如下图所示: